
Architecture d'une installation sur site
01Trois principes #sec_b7b51ce8
Tout reste chez vous. Aucun flux ne part vers l'éditeur, ni à l'installation, ni en exploitation. La licence, les mises à jour et le support passent par des fichiers signés.
Le tier applicatif ne garde aucun état. Bases, clés et fichiers vivent dans le tier de données. Un serveur applicatif se reconstruit sans rien perdre.
Les mêmes binaires que le service hébergé. Le paquet d'installation contient la version publiée par l'éditeur, signée et vérifiée hors ligne avant tout usage. Il n'existe pas de « version sur site » du code.
02Les composants #sec_266d702d
| Famille | Composant | Rôle |
|---|---|---|
| Accès | Routeur de nœud | La seule écoute réseau d'un serveur applicatif (443) ; il aiguille chaque nom d'hôte vers le service concerné |
| Exploitation | Console d'exploitation | Souscriptions, licence, santé, sauvegardes, mises à niveau |
| Exploitation | Exécutant | Crée les bases et les rôles, pose les services, porte les tâches planifiées de plateforme |
| Plateforme | Passerelle de plateforme et API du plan de contrôle | Le plan de contrôle de l'installation, que les services de souscription consultent par une seule porte |
| Identité | Autorité d'identité (TrustGate) | Le fournisseur OIDC de REVIEWIT, fédéré à votre fournisseur d'identité |
| Autorité | Services de scellement ( SEAL ) | Scellement des preuves, signatures, numérotation de la piste d'audit ; échanges en TLS mutuel |
| Autorité | Coffre de clés | Garde les clés ; aucune clé ne sort en clair |
| Signature | Composition PAdES | Assemble les PDF signés ; ne voit jamais de clé |
| Par souscription | Subscription Manager, Workspace Manager, Review Manager, API, tâches de la souscription | Les consoles et l'API publique de chaque souscription |
| Données | PostgreSQL 17 | Bases de plateforme, d'autorité, et trois bases par souscription |
| Données | Partage de fichiers | Registre de suppression, archives d'export, versions |
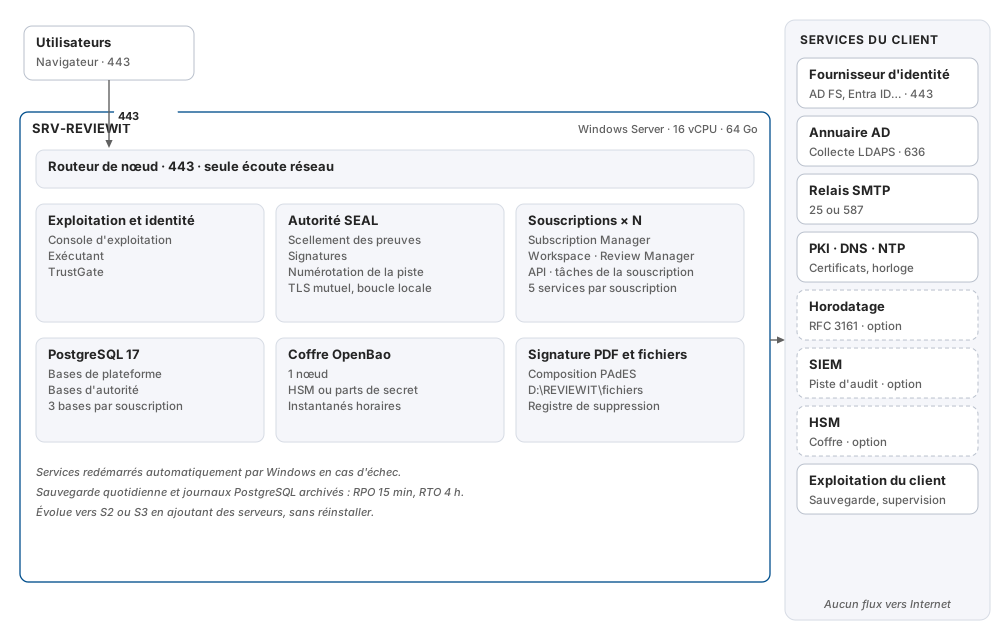
Sur un serveur applicatif, tous les services REVIEWIT écoutent la boucle locale : le routeur de nœud est la seule porte ouverte sur le réseau.
03Serveur unique #sec_0ca9e878
Un serveur porte l'accès, les services, l'autorité, PostgreSQL, le coffre et les fichiers. Les services redémarrent d'eux-mêmes en cas d'échec ; la reprise repose sur la sauvegarde quotidienne et l'archivage continu des journaux de PostgreSQL.
04Trois tiers, haute disponibilité #sec_bde3f2e8
| Tier | Contenu | Comment il tient |
|---|---|---|
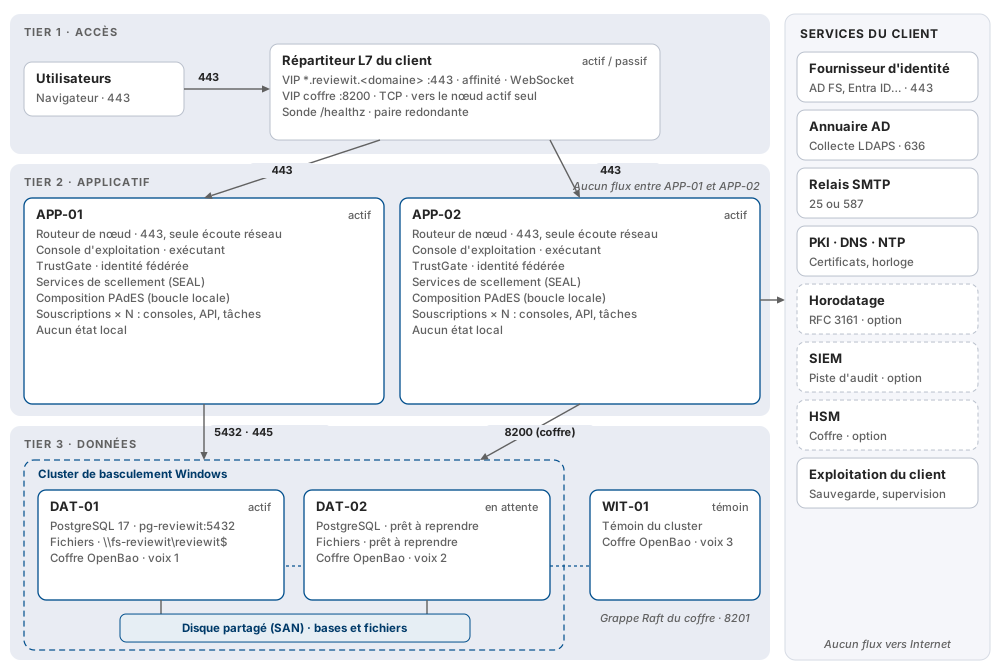
| Accès | Votre répartiteur de niveau 7, en paire : une adresse pour *.reviewit.<votre-domaine> , une adresse TCP pour le coffre | Le répartiteur retire un serveur dont la sonde échoue |
| Applicatif | Deux serveurs identiques, actifs en même temps | Chacun porte seul toute la charge ; les tâches planifiées s'exécutent une seule fois, sur l'un ou l'autre ; aucun flux entre eux |
| Données | Deux serveurs en cluster de basculement Windows (PostgreSQL et partage de fichiers sur disque partagé), un témoin ; le coffre en grappe à trois voix | Le cluster bascule ; le coffre garde son quorum avec deux voix sur trois |
05Quand un composant tombe #sec_e60054a9
| Panne | Ce qui se passe | Durée d'impact (indicatif) | Action humaine |
|---|---|---|---|
| Un serveur applicatif | Le répartiteur le retire ; les tâches reprennent sur l'autre ; une session de console ouverte sur ce serveur se reconnecte (une saisie non enregistrée est perdue) | 10 à 30 s | Aucune |
| Le serveur PostgreSQL actif | Le cluster bascule disque, nom et service sur l'autre serveur ; les services se reconnectent | 30 à 90 s | Aucune |
| Un nœud du coffre | La grappe garde son quorum ; un autre nœud prend la main | Quelques secondes | Déverrouiller le nœud à son retour, si le coffre n'a pas de HSM |
| Deux nœuds du coffre | Le scellement s'arrête par conception : aucune preuve non scellée n'est produite ; la consultation continue | Jusqu'au retour d'un nœud | Redémarrer et déverrouiller |
| Le témoin | Le cluster et le coffre gardent leur quorum | Aucune | Réparer sous 24 h |
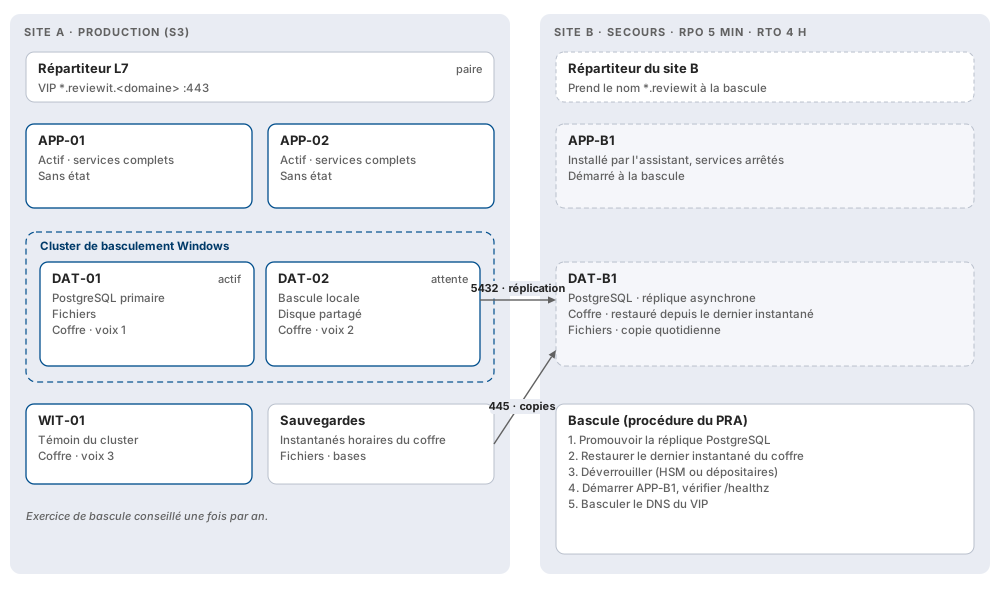
| Le site (S4) | Bascule sur le second site : promotion de la réplique, restauration du coffre, démarrage des services, bascule du DNS | Environ 4 h | Procédure de reprise |
06Les flux réseau #sec_1a563c83
Tous les flux REVIEWIT sont chiffrés (TLS 1.2 au minimum, 1.3 de préférence). Les flux ci-dessous sont ceux d'une architecture haute disponibilité ; un serveur unique n'en garde que la partie qui sort du serveur.
| Source | Destination | Port | Objet |
|---|---|---|---|
| Utilisateurs | Adresse d'accès | 443/TCP | Consoles, connexion, API |
| Utilisateurs | Fournisseur d'identité | 443/TCP | Authentification |
| Répartiteur | Serveurs applicatifs | 443/TCP | Trafic applicatif ré-chiffré ; sonde /healthz |
| Serveurs applicatifs | Adresse d'accès | 443/TCP | Appels OIDC internes |
| Serveurs applicatifs | Fournisseur d'identité | 443/TCP | Découverte, échange de code, clés publiques |
| Serveurs applicatifs | PostgreSQL (nom virtuel) | 5432/TCP | Bases, TLS vérifié |
| Serveurs applicatifs | Partage de fichiers | 445/TCP | SMB 3 chiffré |
| Serveurs applicatifs | Adresse du coffre | 8200/TCP | Coffre de clés, TLS mutuel |
| Répartiteur | Nœuds du coffre | 8200/TCP | Sonde : seul le nœud actif répond |
| Nœuds du coffre | Nœuds du coffre | 8201/TCP | Réplication du coffre |
| Serveurs de données | Serveurs de données, témoin | Ports du cluster Windows | Cluster de basculement |
| Serveurs applicatifs | Relais SMTP | 587 ou 25/TCP (465 en TLS implicite) | Courriels |
| Serveurs applicatifs | Contrôleurs de domaine | 636 ou 3269/TCP | Collecte des identités (LDAPS) |
| Serveurs applicatifs | SIEM, stockage objet, horodatage | 443, 8088/TCP | Facultatifs |
| Poste d'administration | Serveurs | 9443/TCP | Assistant d'installation, ouvert pendant l'installation et les mises à niveau seulement |
| Tous | DNS, NTP, contrôleurs de domaine | Ports standard Windows | Services d'infrastructure |
| Site principal | Site de reprise (S4) | 5432, 445/TCP | Réplication et copie des sauvegardes |
Aucun flux entre deux serveurs applicatifs. Aucun flux vers Internet.
07Les comptes #sec_3c376c9d
| Compte | Nature | Droits |
|---|---|---|
| Compte d'installation | Compte de domaine nominatif | Administrateur local des serveurs, pendant l'installation et les mises à niveau seulement |
| Comptes des services | Un compte virtuel Windows par service (ou des comptes de service gérés, si votre politique l'impose) | Son répertoire, son seul certificat, son seul fichier d'accès à la base |
| Groupe des serveurs applicatifs | Groupe de domaine | Accès au partage de fichiers |
| Compte d'exploitation PostgreSQL | Rôle de base | Création des bases et des rôles des souscriptions |
| Rôles de souscription | Rôles de base, créés automatiquement | Les seules bases de leur souscription |
| Dépositaires du coffre | Personnes nommées | Une part de déverrouillage chacun, jamais deux parts à la même personne |
Aucun secret n'est écrit dans un fichier de configuration : les mots de passe d'accès aux bases vivent dans des fichiers protégés au seul compte du service, et tous les autres secrets sont gardés par les services de scellement.